Condividi sui social


 Copiato!
 Cosa troverai in questo articolo
- Un problema che resta nascosto, finché è troppo tardi
- Le conseguenze concrete di un adeguamento fermo al passato
- Cosa servirebbe davvero, in concreto
- Come Pharmaprivacy mette in pratica questo percorso
Contattaci per ricevere maggiori informazioni sui nostri servizi
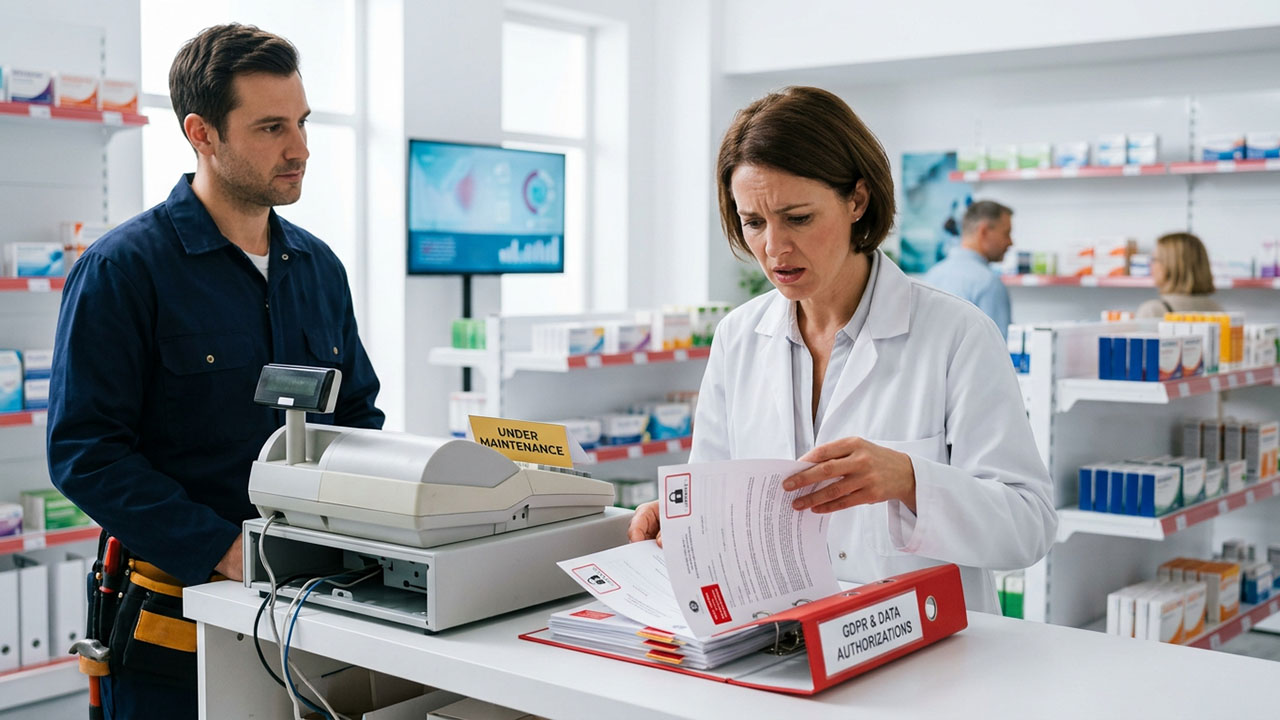
PrenotaSquilla il telefono. È il tecnico che deve intervenire sul registratore di cassa, quello che ogni tanto si blocca durante la battitura dello scontrino. Prima che l'apparecchio venga toccato, però, c'è una firma da recuperare: quella con cui il tecnico viene autorizzato a trattare i dati sensibili che restano in memoria nel dispositivo. E a rincorrerla, il più delle volte, è il farmacista stesso, che deve inseguire i vari tecnici finché la carta non è firmata e archiviata.
Per chi gestisce una farmacia, però, il vero problema non sono le firme da rincorrere né il tempo che si perde per ottenerle. È quello che succede se, durante un sopralluogo, l'ispettore chiede di vedere l'autorizzazione e quel documento non c'è, o è scaduto, o non è mai stato aggiornato. È lì che la questione smette di essere una formalità e diventa un rischio concreto.
Un problema che resta nascosto, finché è troppo tardi
La maggior parte delle farmacie ha affrontato l'adeguamento al GDPR una volta sola, all'inizio, e da allora ha semplicemente archiviato la pratica. Nel frattempo, però, l'attività della farmacia è cresciuta e si è trasformata: sono arrivati nuovi servizi, nuovi fornitori, nuovi strumenti digitali che trattano dati dei clienti.
Ogni volta che cambia qualcosa nell'organizzazione o nelle attività offerte, cambia anche ciò che serve per essere davvero a norma. E quasi nessuno se ne accorge finché non si presenta una richiesta concreta: un manutentore che deve firmare una lettera di nomina prima di intervenire su registratore di cassa o impianto di videosorveglianza, un commercialista o un consulente del lavoro che ha bisogno della documentazione corretta per trattare i dati del personale, un fornitore esterno legato alla carta fedeltà che diventa a sua volta titolare di una parte dei dati raccolti, oppure un ente esterno che referta gli esami di telecardiologia o di altri servizi di telemedicina offerti in farmacia.
Le conseguenze concrete di un adeguamento fermo al passato
Non è solo una questione di carte in regola. Un impianto privacy non aggiornato espone il titolare a rischi molto pratici. C'è l'incertezza in caso di data breach: se si perde un dispositivo con dati dei clienti o si subisce un attacco informatico, la comunicazione va gestita entro tempi stretti, e improvvisare non è un'opzione.
Ci sono responsabilità non chiarite su chi, tra farmacia e fornitori esterni, tratta davvero i dati raccolti con carte fedeltà o piattaforme digitali. E, nei casi più seri, ci sono le sanzioni per un'organizzazione che sulla carta risulta ferma a un adeguamento fatto anni prima e mai più rivisto quella firma mancante, scoperta durante un controllo, può pesare più di quanto sembri in un pomeriggio qualunque in farmacia.
Cosa servirebbe davvero, in concreto
Al titolare non serve un corso di diritto della privacy, né un fascicolo di cento pagine da consultare da solo in un momento di panico. Serve qualcosa di molto più semplice: un modo per fare il punto periodicamente su cosa è cambiato in farmacia e su cosa, di conseguenza, va aggiornato nella documentazione.
In teoria, la soluzione è un percorso di autoanalisi strutturato, che parta dalle attività realmente svolte nel punto vendita — non da un modello generico pensato per qualsiasi azienda e che produca in automatico i documenti corretti: lettere di nomina, informative, registro dei trattamenti. Un percorso che si possa ripetere ogni anno, o ogni volta che cambia qualcosa in organico o nei servizi offerti, senza dover ripartire da zero. Fatto bene, questo lavoro restituisce due cose: la tranquillità di essere in regola, verificabile in ogni momento e non solo sulla carta del 2018, e uno strumento di autoanalisi reale, che aiuta a individuare punti critici prima che li scopra qualcun altro.
Come Pharmaprivacy mette in pratica questo percorso
Pharmaprivacy, l'applicativo di Pharmaservice, nasce esattamente per questo: trasformare l'adeguamento GDPR da adempimento subito una volta a processo di autoanalisi ricorrente, costruito sulle attività reali della farmacia.
Il titolare compila una checklist di poco più di 100 domande, organizzata sulle aree che contano davvero: collaboratori e figure professionali coinvolte, aziende e consulenti esterni, gestione delle carte fedeltà, videosorveglianza, servizi di telecardiologia e altri servizi sanitari, registro degli stupefacenti, gestione di scontrini e fatture, e molto altro. Al termine, il sistema elabora automaticamente tutti i documenti da stampare: dalle lettere di nomina per manutentori e consulenti, all'informativa per i clienti, fino al supporto per la comunicazione di un eventuale data breach.
Chi preferisce non affrontare la compilazione da solo può prenotare una consulenza dedicata con un tutor specializzato, in teleassistenza: la checklist viene compilata insieme, passo dopo passo, anche in due sessioni separate se serve. Il tutor segue nella compilazione tecnica, senza sostituirsi a una valutazione legale.
Un dettaglio pensato per chi torna ad aggiornarsi ogni anno, come consigliato: la funzione permette di ripartire dalla checklist dell'anno precedente e modificare solo ciò che è realmente cambiato, senza rifare tutto da capo.
Non serve essere la farmacia più grande o più digitalizzata per avere qualcosa da proteggere: basta una carta fedeltà, un registratore di cassa, un collaboratore in più rispetto all'anno scorso.
Scopri come funziona Pharmaprivacy e verifica in che punto si trova oggi la tua farmacia.
Condividi sui social
Copiato!


